脅威モデリング図の設計と検証
要旨
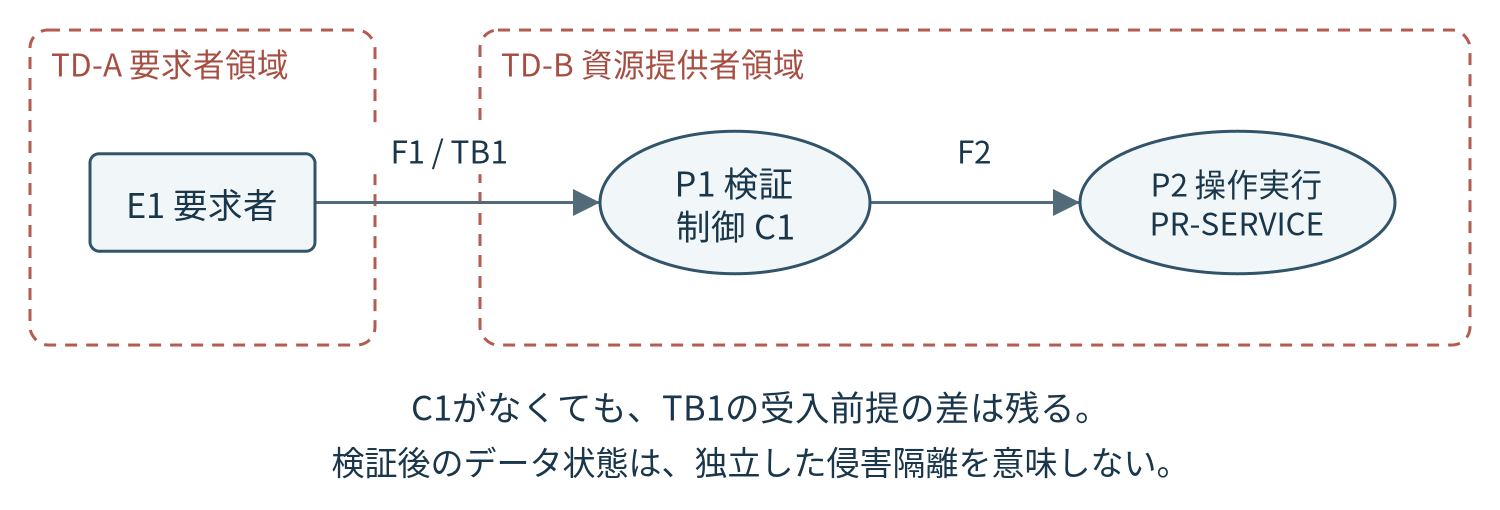
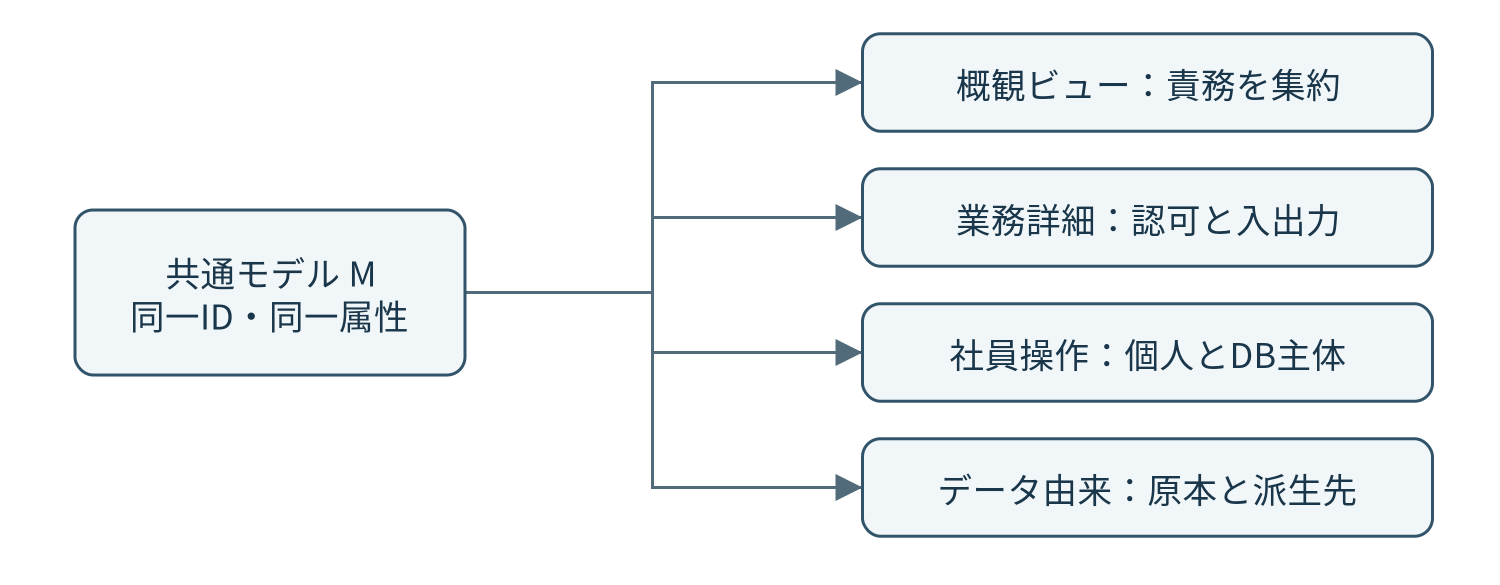
脅威モデリングの図には、誰の要求が、誰の権限で、どのデータへ作用するかを表します。製品の接続関係が同じでも、認証の位置、利用者情報の受渡し、キャッシュ、管理者の操作によって、検討すべき脅威は変わります。本稿では、各受渡しの意味を共通モデルに記録し、信頼境界を判定して、概観・詳細・横断ビューへ展開する作図方法を提案します。
対象読者は、システムの設計・開発・運用担当者と、その説明を確認するセキュリティ担当者です。HTTP、認証・認可、データベースの基本を前提とします。前半でモデルの原理と分割方法を説明し、後半で実装差、検証、AIへの作図依頼へ進みます。到達目標は、図の矢印と境界を実装根拠で説明し、不足する情報を確認事項として残せることです。
DFD(データフロー図)は既存の脅威モデリング実務を基礎にします。相互作用契約、ID、意味拡張、確認義務台帳、受入基準は本稿の設計提案です。例示する構成と試験は仮想例であり、実システムやAIの能力を検証した結果ではありません。製品仕様の参照確認日は2026年11月7日です。
1. 構成図から分析対象を定める
1.1 図で説明する問い
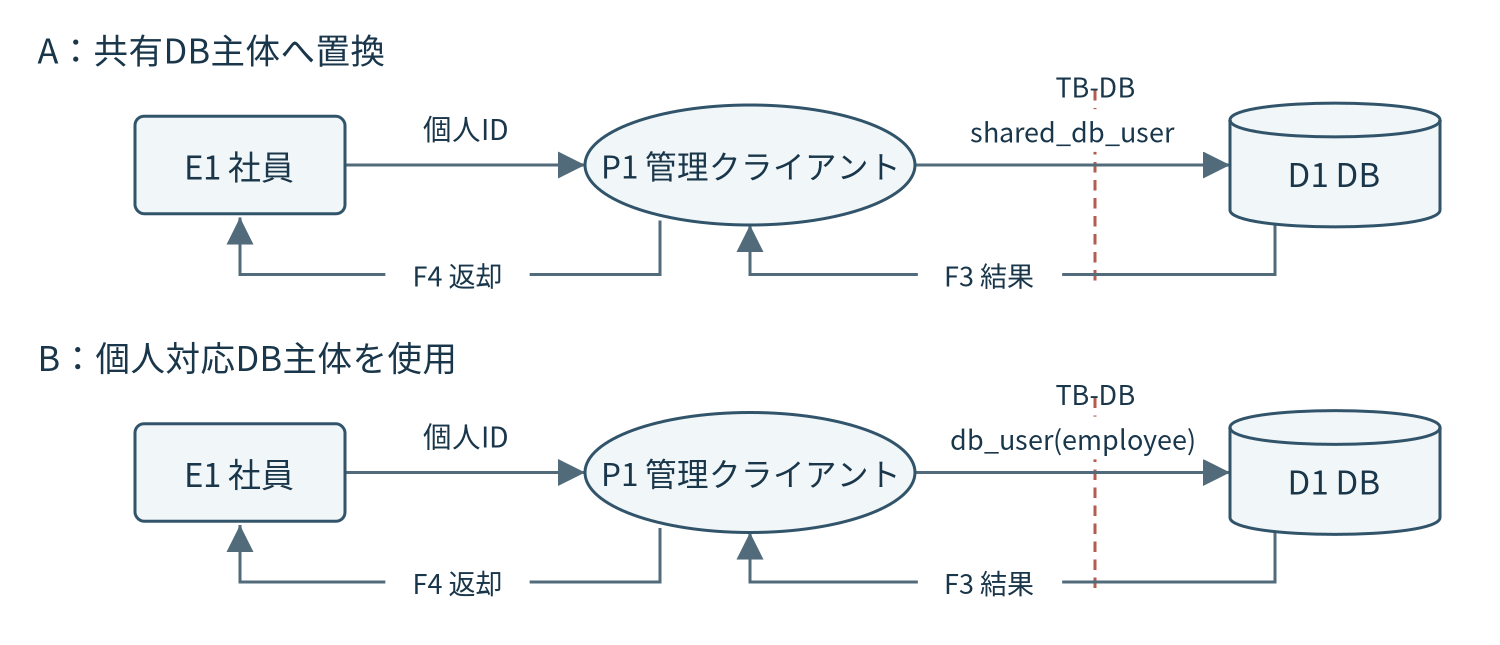
構成図からは、配備したサービスと接続先を把握できます。脅威分析では、さらに「要求を受け入れる条件」「実行に使う権限」「返却されるデータ」を明らかにします。例えば、利用者、API、業務処理、DBという構成だけでは、APIが検証した利用者を業務処理がどう認識するか、DBが個人を識別するかを判断できません。
OWASPは、DFDをシステムのモデル化に広く使われる表現として説明し、複雑なシステムでは概観と詳細図を併用することを示しています。図は、その後の脅威の特定、対策の検討、レビューの土台です。[1]
分析開始時に、対象システム、環境、版、保護資産、操作、運用局面を定めます。顧客情報を守るなら、Webからの閲覧だけでなく、社員の直接SQL、バックアップの復元、管理APIによる複製も確認対象にします。対象外のシステムでも、対象資産へ影響する接点は外部依存として残します。
1.2 図と脅威分析の役割
STRIDEは、なりすまし、改ざん、否認、情報漏えい、サービス拒否、権限昇格の分類です。図の記法とは役割が異なり、モデル化した対象へ脅威を問いかける観点として使います。[2]
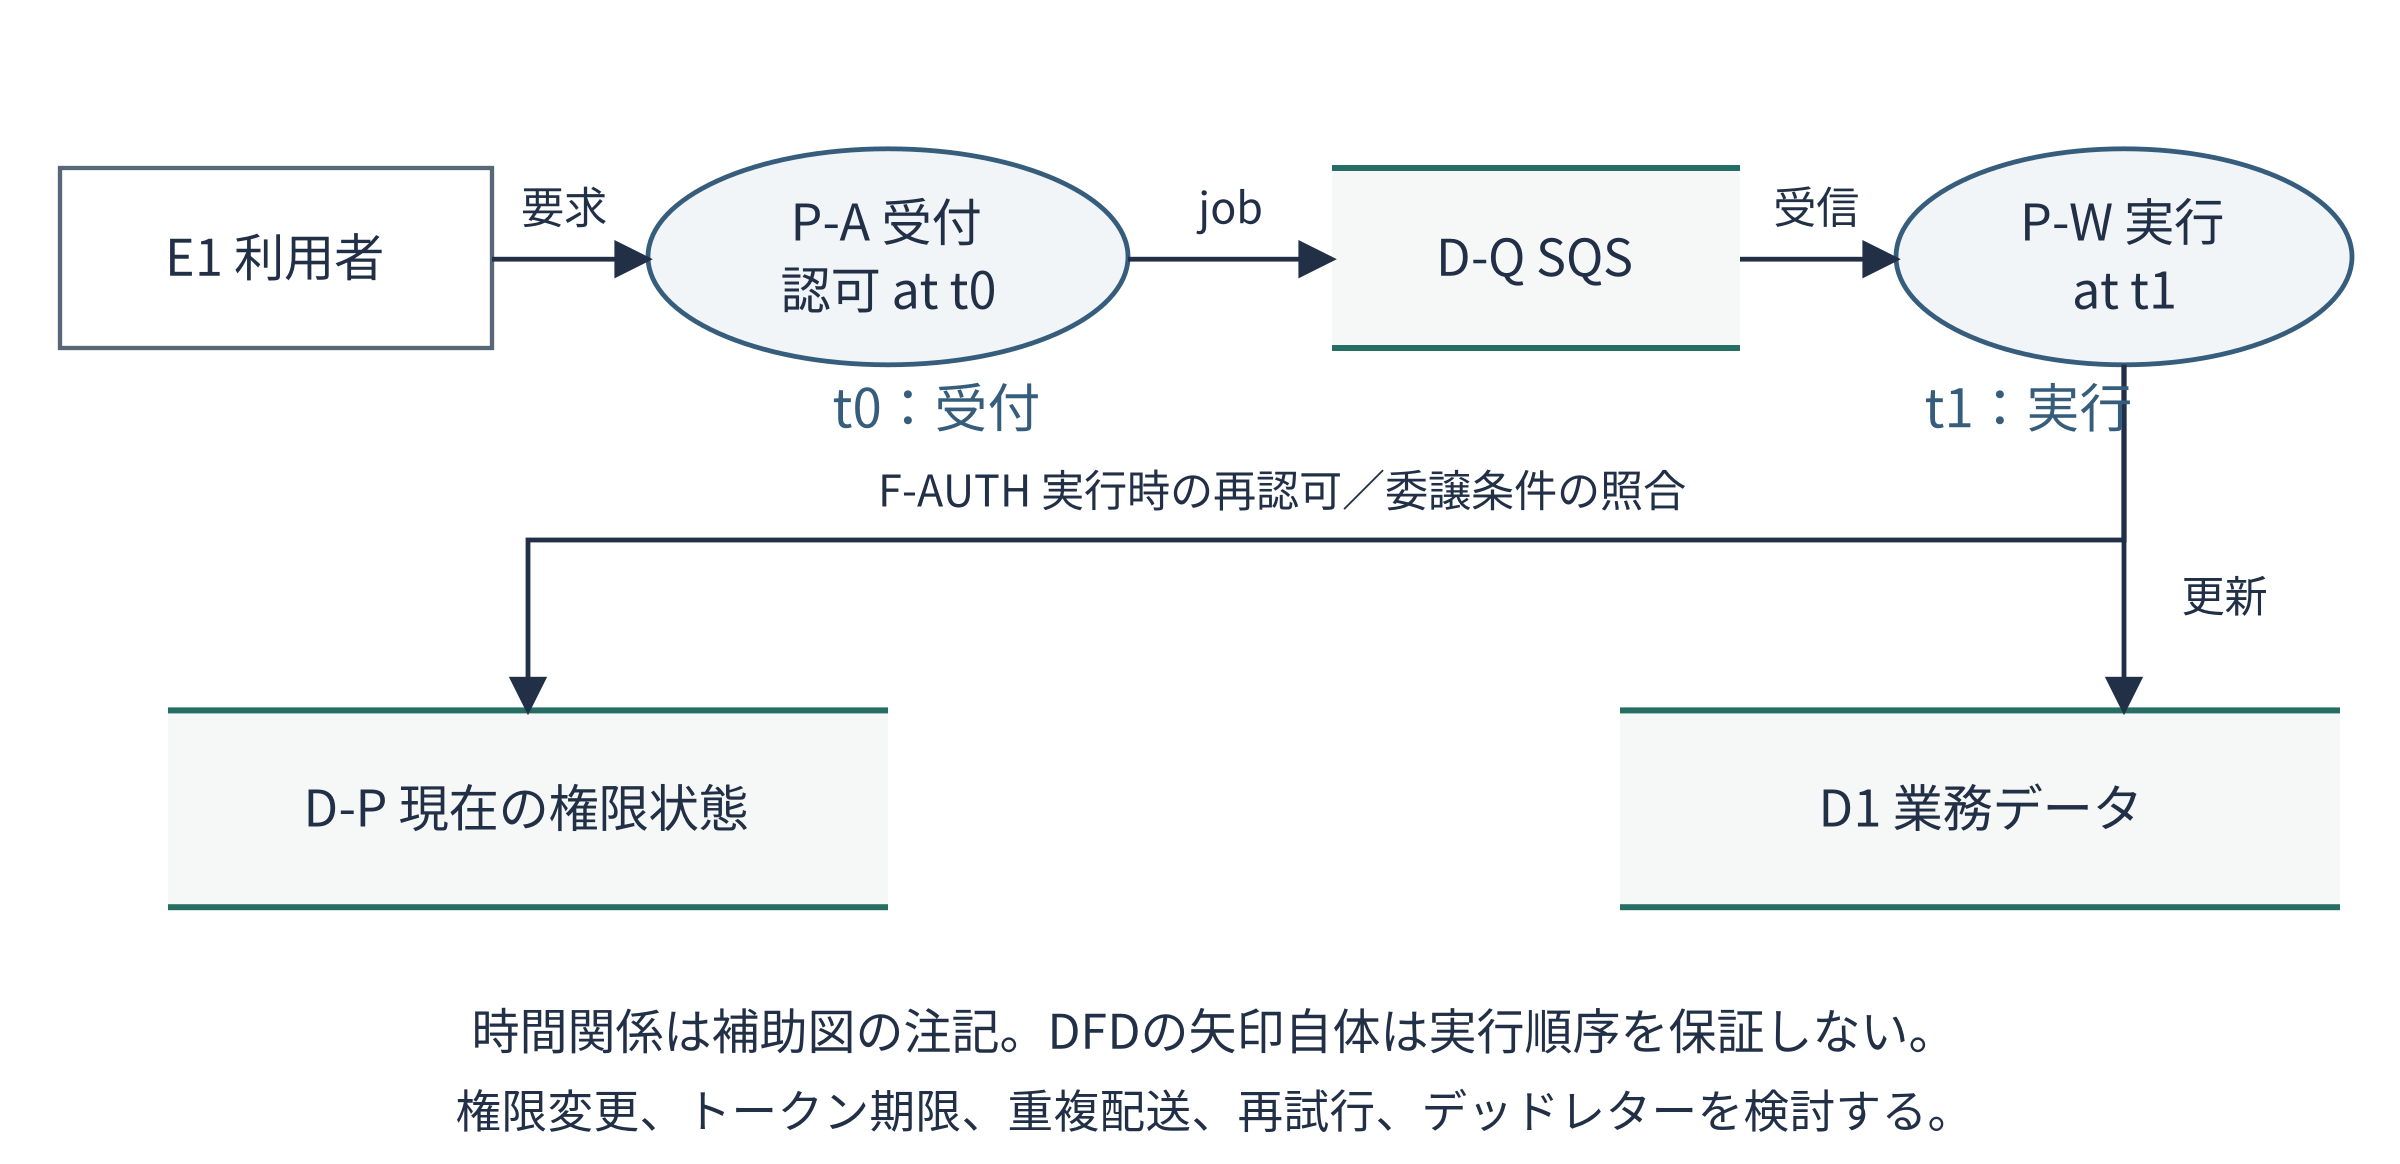
図が表す経路、脅威の成立条件、対策の実効性は別々に確認します。図の上で認可処理を通っていても、対象資源を照合するコードが誤っていれば保護は成立しません。図の完成を、そのままセキュリティ評価の完了にしない工程を組みます。
| 成果物 | 記録する内容 | 答えられる問い |
|---|---|---|
| 共通モデル | 要素、主体、資産、フロー、境界、制御、根拠 | システムをどう理解しているか |
| 図とビュー定義 | 表示範囲、詳細度、省略先、共通ID | この図はモデルのどこを説明するか |
| 確認義務台帳 | 独立した棚卸しとモデルの対応 | 入力にある対象を取り込んだか |
| 未確認事項 | 不足情報、影響、必要証拠、担当 | どの結論をまだ確定できないか |
| 脅威・要件・試験表 | 成立条件、必要な制御、検証結果 | 何を防ぎ、どう確かめるか |